フィッシング詐欺の見分け方|怪しいメール・SMSの特徴と開いてしまった後の対処
宅配業者や銀行、通販サイトを装うフィッシングメールとSMSの見分け方を解説します。差出人やリンク先の確かめ方、急がせる文面の特徴、公式アプリから確認する習慣のほか、リンクを開いた・情報を入力してしまったときにすぐ行う対処も紹介します。
「お荷物をお届けにあがりましたが不在のため持ち帰りました」「お客様のアカウントに不正なログインがありました」。こうしたメールやSMSを受け取って、一瞬どきっとした経験がある人は多いと思います。本物の通知に似せて作られたフィッシング詐欺は、見た目だけでは区別しにくくなっています。
だからこそ、文面の細かな違和感を探すより、「メールやSMSのリンクからは手続きをしない」という習慣を持つことが、もっとも確実な対策になります。ここでは、よくある手口の特徴と確認の仕方、そして万一入力してしまったときの対処を順に紹介します。
フィッシングとはどんな手口か
フィッシングは、実在する会社やサービスを装ったメールやSMSを送り、偽のウェブサイトへ誘導して、IDやパスワード、カード番号などを入力させる手口です。入力された情報は、不正ログインや不正な買い物に使われます。最近では、偽のアプリをインストールさせて端末を操作したり、そこからさらに詐欺のSMSを送信させたりする例もあります。
装われる相手は、宅配業者、銀行やクレジットカード会社、通販サイト、携帯電話会社、公共料金や税金の窓口など、多くの人が利用しているものが中心です。利用していないサービスからの通知ならすぐに気付けますが、普段使っているサービスを名乗られると、本物だと思い込みやすくなります。
怪しいメッセージに共通する特徴
フィッシングの文面には、いくつか共通するパターンがあります。もっとも目立つのは、急がせる表現です。「本日中に確認しないとアカウントが停止されます」「24時間以内に手続きが必要です」のように、考える時間を与えずに行動させようとします。
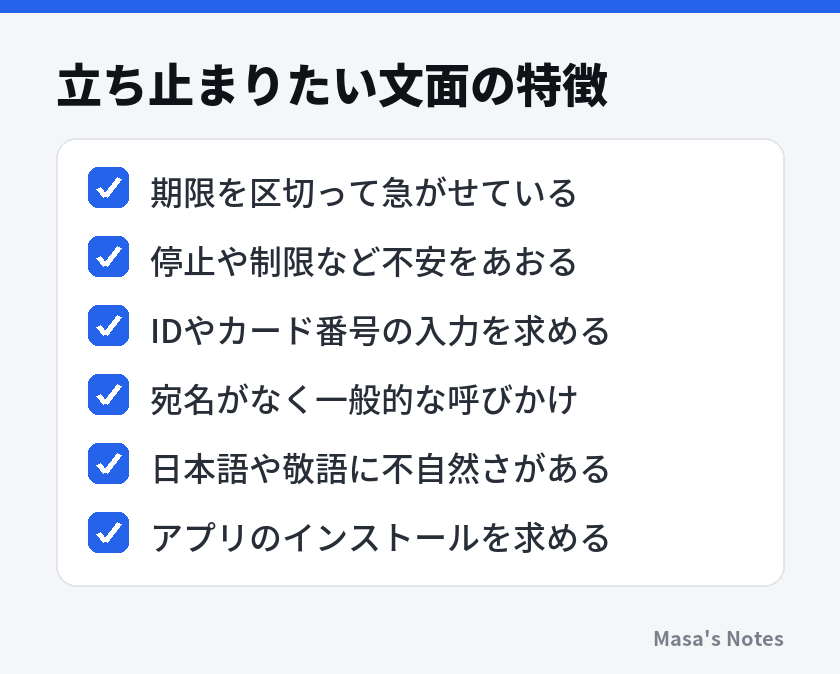
以前は不自然な日本語が見分けるきっかけになりましたが、今は自然な文章のものも増えています。ロゴや配色も本物そっくりに作られているので、文面がきれいだから安全とは言えません。特徴に当てはまらないからといって、本物だと決めつけないことが大切です。
差出人とリンク先を確かめる
メールの差出人名は、送信する側が自由に設定できます。会社名が表示されていても、実際のメールアドレスを見ると無関係なドメインだった、ということがあります。スマホのメールアプリでは、差出人名をタップするとアドレスが表示されることが多いので、確認してみましょう。ただし、本物そっくりのアドレスを使う手口もあるため、アドレスだけで安全とは判断できません。
リンク先も同じです。パソコンならリンクにマウスを重ねると、実際の行き先が表示されます。正規のドメインに似せて、一文字だけ違う文字列や、会社名の前後に余計な語句を付けた文字列が使われることがあります。SMSでは短縮されたURLが使われ、行き先が分からないことも少なくありません。
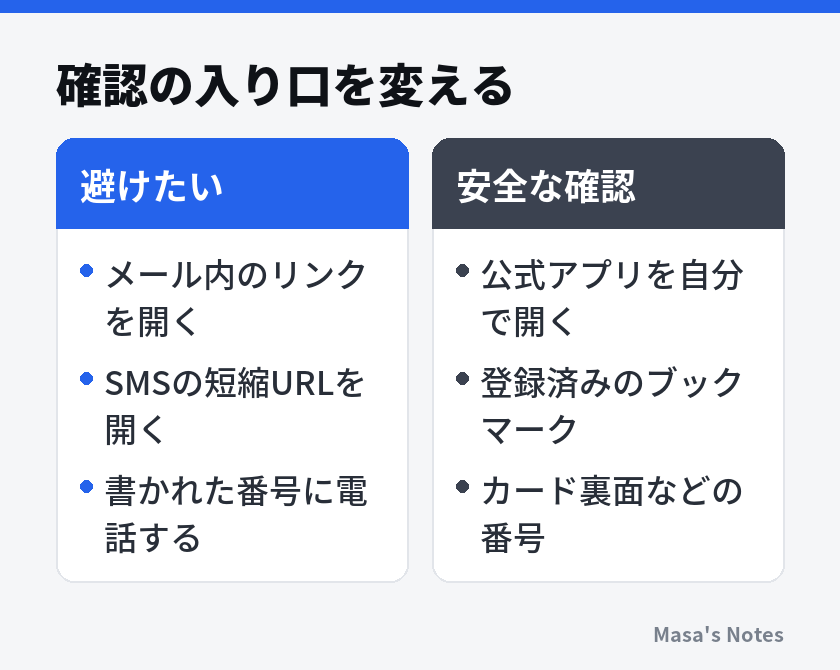
一番確実なのは、メッセージに書かれたリンクを使わないことです。宅配の不在通知なら公式アプリや伝票の番号から、銀行やカード会社の通知なら公式アプリやいつも使うブックマークからログインして、本当にお知らせが届いているかを確かめます。本物の通知であれば、そちらでも同じ内容が確認できるはずです。
被害を防ぐ日ごろの備え
フィッシングを完全に見分けることは難しいため、入力してしまっても被害が広がりにくい備えをしておくことも大切です。同じパスワードを複数のサービスで使い回さないこと、二段階認証やパスキーを使えるサービスでは設定しておくことが基本になります。パスワードが盗まれても、別の確認手段がなければログインできない状態にしておけます。
ブラウザやスマホのOS、セキュリティアプリを最新の状態に保つことも役立ちます。既知の詐欺サイトに警告を表示する機能が働くようになります。携帯電話会社や迷惑メッセージのフィルター機能を有効にしておくと、届く数そのものを減らせます。
「怪しいかどうか」を毎回判断するより、「リンクからは手続きしない」と決めておく方が、迷う時間も減らせます。
開いてしまった・入力してしまったときの対処
もしリンクを開いて情報を入力してしまったら、落ち着いて、何を入力したかによって対処を分けます。恥ずかしいと感じて後回しにするほど、被害が広がる可能性があります。気付いた時点ですぐに動きましょう。
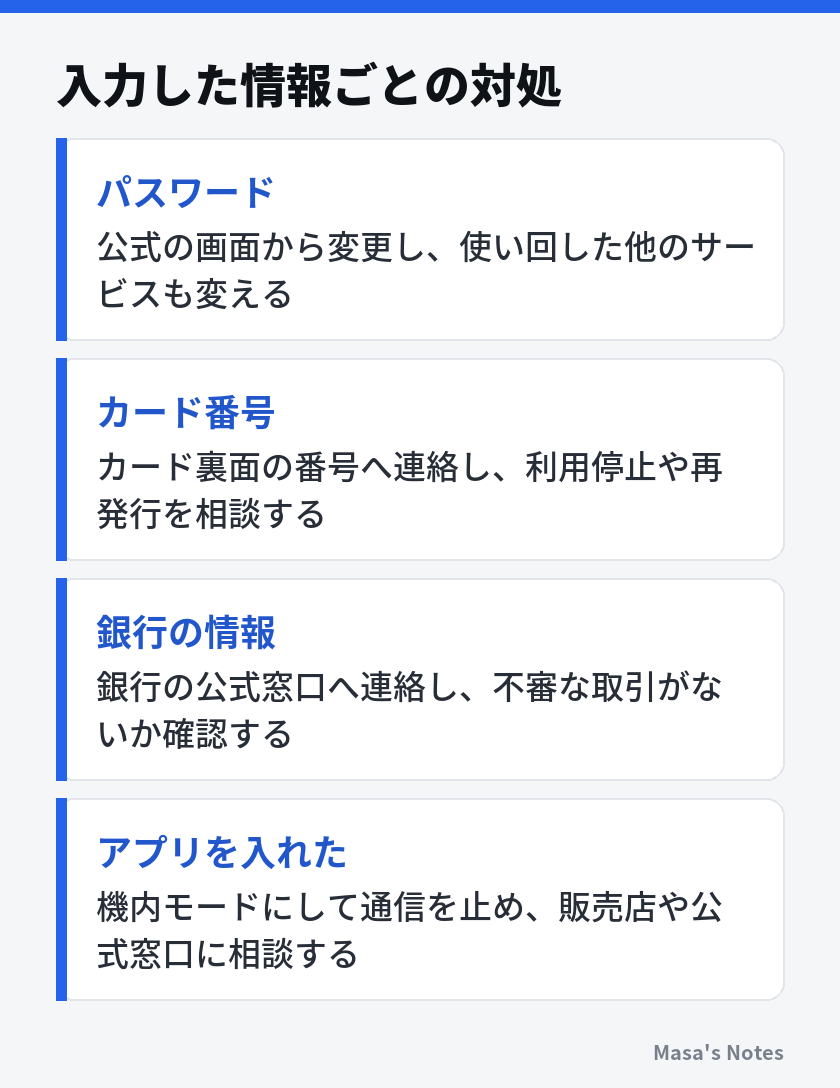
パスワードを入力した場合は、公式アプリや正規のサイトからすぐに変更します。同じパスワードを別のサービスでも使っていたなら、そちらも変更が必要です。カード番号を入力した場合は、カードの裏面に書かれた番号へ連絡し、利用の停止や再発行について相談します。その後しばらくは、利用明細に覚えのない請求がないかを確認してください。
偽のアプリをインストールしてしまった場合は、端末を機内モードにして通信を止め、携帯電話会社や購入した店舗の窓口に相談すると安心です。金銭的な被害が出ている場合は、警察の相談窓口にも連絡します。
まとめ
フィッシング詐欺は、急がせる文面と本物そっくりの見た目で、考える前に入力させようとします。見分けるコツを知っておくことは役立ちますが、もっとも確実なのは、メールやSMSのリンクから手続きをせず、公式アプリやブックマークから確認する習慣です。
あわせて、パスワードの使い回しをやめ、二段階認証を設定しておけば、万一のときも被害を抑えられます。まずは、よく使うサービスの公式アプリやブックマークを整理するところから始めてみてください。
よくある質問
リンクを開いただけなら問題ありませんか?
ページを開いただけで直ちに被害が出るとは限りませんが、何も入力していないか、ファイルやアプリをダウンロードしていないかを確認してください。表示された内容に従わずにページを閉じ、気になる場合は端末のOSやアプリを最新の状態にしておきます。
差出人が正しい会社名なら本物と考えてよいですか?
表示される差出人名は送信者が自由に設定できるため、それだけでは判断できません。内容を確かめたいときは、メール内のリンクではなく、公式アプリや自分で登録したブックマークから確認します。
怪しいメールはどこに報告すればよいですか?
装われている会社の公式サイトに報告窓口がある場合はそちらへ連絡します。フィッシング対策協議会でも報告を受け付けています。報告した後は、メールを削除して構いません。