フィッシング詐欺の見分け方|メール・SMSの確認手順と入力後の対処
不審なアプリ・遠隔操作への対応と相談の準備
通信を止め、別の端末から連絡します
通知の案内でアプリを入れた、画面共有や遠隔操作を許した場合は、パスワードだけを変えて終わりにしません。相手が画面や入力を見られる状態なら、同じ端末で新しい認証情報を入力することも避けます。スマホは機内モードにしたうえでWi-Fiもオフか確認し、パソコンはネットワークから切り離します。
機内モードでもWi-Fiを使える設定があるため、表示を確認する必要があります。IPAの偽SMSと不正アプリの対処案内でも、機内モードとWi-Fiの切断を併せて案内しています。通信を止める操作が分からない場合は、操作を続けず、別の電話などから携帯電話会社や端末メーカーの公式窓口に相談してください。
端末の初期化が必要か、アプリを削除すればよいか、許可した設定を戻す必要があるかは状況で異なります。大切なデータがあるまま自己判断で初期化したり、知らないアプリを何本も入れて駆除を試したりする前に、公式の案内を受けます。端末を直す作業と、盗まれたアカウントや金融情報への対応は別に進める必要があります。
削除した後の履歴も確認します
不審なアプリが見えなくなっても、すでに送信された情報や成立した取引が消えるわけではありません。携帯電話の利用明細、キャリア決済、SMSの送信履歴、関係するサービスの取引などを、窓口の案内に沿って確かめます。自分から送った覚えのないSMSがあるなら、そのことも携帯電話会社へ伝えます。
電話で相手に言われて操作した場合は、アプリ名が分からなくても「画面を見ることを許可した」「設定画面で許可を押した」と分かる範囲を説明します。身に覚えのない設定を一つずつ触り続けるより、どの時点で何をしたかを伝えた方が、必要な確認を絞りやすくなります。
相談用の記録を残します
連絡前に完璧な資料を作る必要はありませんが、次の情報があれば経緯を伝えやすくなります。画面を撮影するために、閉じた偽サイトへ入り直す必要もありません。
- 通知を受け取った日時と、メール・SMSなどの種類
- 相手が名乗った会社名、表示された電話番号やアドレス
- 開いた、入力した、許可した、インストールした操作
- 渡した情報の種類と、覚えのない取引の有無
- すでに連絡した窓口、行った保護手続きと時刻
パスワードや認証コードそのものは記録に書きません。カード番号などを伝える必要がある場合も、正式な窓口の確認手続きに限り、指定された範囲にとどめます。画面の画像を送るときは、窓口が指定する方法を確かめます。本人確認書類の画像も渡した場合は、その事実と種類を関係する事業者へ伝え、後日届く別の勧誘や契約確認にも注意します。
フィッシングの情報提供には、フィッシング対策協議会の報告窓口が使えます。ただし、サイトの報告はカード停止や不正送金の相談の代わりにはなりません。被害がある場合は関係する事業者を優先し、警察にも相談します。窓口や受付方法の最新の情報は、それぞれの公式サイトで確認してください。
被害を広げない日ごろの備え
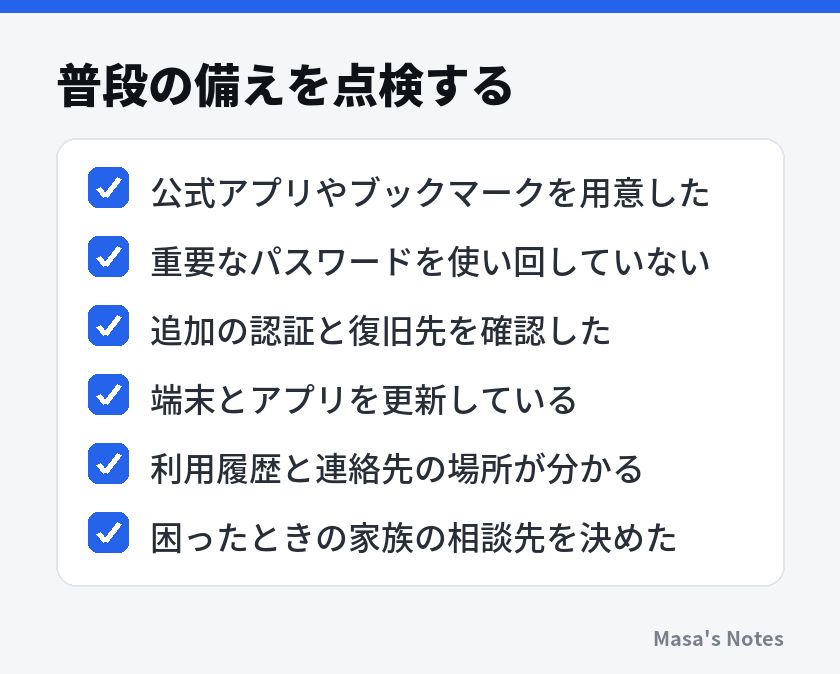
重要なアカウントから、認証と復旧方法を整えます
予防は、すべてのサービスを一度に整えようとするより、メール、金融、買い物など影響の大きいアカウントから始めます。とくに他のサービスの再設定先になっているメールは、使い回していないパスワードと、利用できる追加の認証方法を確認します。復旧用の電話番号が古いままなら、端末を使えるうちに直しておきます。
多要素認証は、パスワードだけを盗まれた場合の備えになります。ただし、確認コードや承認まで渡すと防げない手口があるため、設定すれば以後は何を入力してもよい、とは考えません。コードの通知には、対象サービスや操作内容が書かれている場合があります。自分が始めたログインか、支払いなのかを読んでから使います。
対応するサービスでは、パスキーも選択肢です。パスキーは利用先と結び付いた認証の仕組みで、偽サイトへ同じパスワードを渡す問題を減らせます。一方、端末の紛失や機種変更に備える必要もあります。導入前の確認は、パスキーとは?パスワードとの違いと設定前に確認したい使い方にまとめています。
長く異なるパスワードを管理する手段として、管理アプリを使う方法もあります。自動入力が出ない場合は、保存したサイトと一致していない可能性も考え、急いでコピーして入力せず確認します。自動入力の有無だけで安全を断定するものではありません。選び方や移行は、パスワード管理アプリの基本|選び方・安全な移行・復旧の備えと使い方を参考にできます。
フィルターと通知は、気付くための補助として使います
OS、ブラウザ、メールアプリを更新し、迷惑メールや危険サイトの警告を有効にしておきます。これらは不審な通知を減らす助けになりますが、警告が出なかった通知をすべて安全と判断する機能ではありません。逆に迷惑メールへ振り分けられたものは、不用意に通常の受信箱へ戻さず、公式の別経路で用件を確認します。
カードや銀行の利用通知も、早く異常に気付く助けになります。通知を有効にしたら、実際の履歴をどこで確認するかまで一度試しておきます。「利用があった」という通知だけ見て終わらせず、公式アプリで店名や金額を確かめられる状態にしておくと、不審な通知が届いた日にも同じ手順を使えます。
メールアプリの受信拒否は、繰り返し届く通知を減らす方法です。ただし、表示名だけが銀行を名乗る場合もあるため、表示名を根拠に銀行全体のメールを拒否すると、本物の案内まで見逃す原因になります。迷惑メール報告などアプリの機能を使い、重要な連絡は公式アプリでも確認できるようにしておきます。
家族とは、相談しやすい手順を共有します
「怪しいものを開かないで」だけでは、どれが怪しいか迷う場面で役に立ちにくくなります。「お金やログインの通知は、いったん閉じて公式アプリを見る」「コードを聞かれたら渡す前に相談する」のように、具体的な行動で共有します。よく使うアプリの場所を一緒に確認しておくと、口頭だけの注意より使いやすくなります。
家族から「入力してしまった」と言われたら、責めずに何を渡したかを確認し、必要な窓口につなぎます。誰が電話し、誰が履歴を確認するかを分ければ、対応を進めやすくなります。相談したことで長く叱られると、次の異変を隠す原因になります。気付いた時点で話してよいと、普段から伝えておくことも備えの一つです。
まとめ
フィッシングは、会社名や文章の自然さ、HTTPSの表示だけで判定できません。通知の中にあるリンクや電話番号をそのまま使わず、普段の公式アプリ、登録済みのブックマーク、カード裏面などの連絡先から用件を確かめます。公式画面で見つからない場合も、元の通知へ戻らず正式な窓口に確認します。
開いてしまった後は、閲覧だけか、情報を入力したか、アプリや権限を渡したかで対応を分けます。認証情報は変更に加えてログイン状態や復旧先を確認し、金融情報は請求の有無を待たずに事業者へ連絡します。端末の操作を許した場合は、通信を止めて別の端末から相談する必要があります。
今日の備えとしては、よく使う金融サービスとメールの公式の入り口、利用履歴、緊急時の連絡先を確認すると実用的です。迷ったときに使う場所が決まっていれば、通知の言葉に急がされても、次にすることを落ち着いて選べます。
よくある質問
メールやリンク先を開いただけでも被害に遭いますか?
メッセージの表示やページの閲覧だけで、情報の入力やインストールなどをしていなければ、一般には直ちに口座やアカウントの被害が生じるわけではありません。ページを閉じ、ダウンロードや権限の許可をしていないか確認し、OSやブラウザを更新してください。警告が続く場合や操作内容が分からない場合は、端末やサービスの公式窓口に相談します。
差出人名やメールアドレスが正しそうなら信用できますか?
差出人名は自由に設定でき、アドレスも見た目だけで真偽を断定できません。以前の通知と同じ表示でも、本文のリンクや電話番号を使わず、公式アプリや登録済みのブックマークから内容を確認します。
二段階認証を設定していれば、入力しても大丈夫ですか?
偽サイトでパスワードに続いて認証コードを入力すると、その両方を使われることがあります。コードやログイン承認まで渡した場合は、サービスの公式窓口にすぐ相談し、パスワード変更と不審なログイン状態の解除を進めてください。
カード番号を入力しましたが、請求がなければ様子見でよいですか?
明細に不審な請求がなくても、カード裏面などで確認した窓口へ速やかに連絡してください。利用停止や再発行の要否を相談し、連絡後も案内された方法で明細を確認します。
怪しいメールやSMSはどこに報告すればよいですか?
装われた事業者の公式窓口や、フィッシング対策協議会の報告窓口が利用できます。入力や送金をしてしまった場合は報告だけで済ませず、まず関係する事業者に連絡し、被害があれば警察にも相談してください。



コメント
まだコメントはありません。最初の感想をどうぞ。